Domain sonnennebel.de kaufen?
Wir ziehen mit dem Projekt
sonnennebel.de um.
Sind Sie am Kauf der Domain
sonnennebel.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain sonnennebel.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **

Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
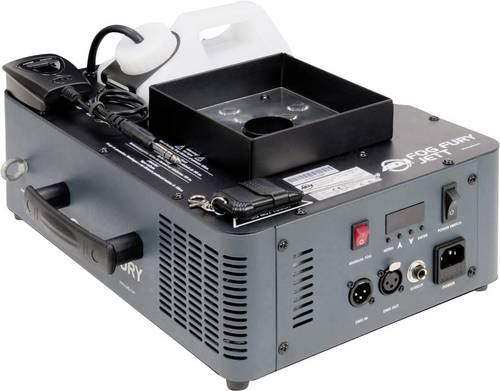
ADJ FOG FURY JETT Nebelmaschine mit Lichteffekt, inkl. Kabelfernbedienung, inkl. FunkfernbedienungDie Fog Fury Jett von ADJ ist eine Nebelmaschine mit vertikalem Ausstoß, die mit 12 x 3-Watt RGBA-LEDs Farben in den Nebel mischen kann. Durch die Neuentwicklungen von ADJ in der Heizelementtechnologie erzeugt die Fog Fury Jett einen gleichmäßigen Nebelausstoß über 7 Meter. Sie verfügt über ein spezielles Heizelement, das zur Verhinderung von Verstopfungen der Leitung auf Öl als Leitmedium basiert. Sie verfügt zudem über ein in Italien entwickeltes Hochleistungs-Pumpensystem für einen optimalen Ausstoß. Die Electronic Thermo Sensing (ETS)-Technologie von ADJ wurde zur Aufrechterhaltung der optimalen Heizstände ohne Zwischenaufheizung zwischen den Nebelausstößen im Gerät integriert. Die Fog Fury Jett kann vertikal oder horizontal montiert werden. Der Tank kann an die Vorder- oder Rückseite des Geräts montiert werden, sodass die Maschine nach oben oder unten zeigt. Die drahtlose Fernbedienung FFJWR von ADJ liegt der Fog Fury Jett bei.285,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
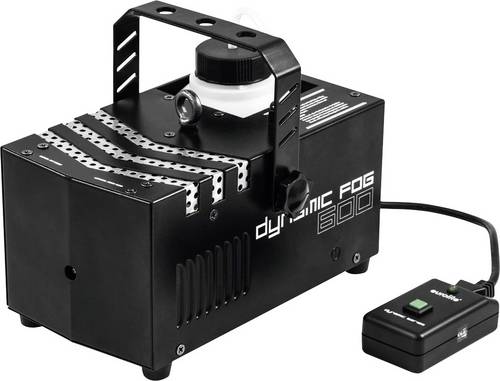
Eurolite DYNAMIC FOG 600 Nebelmaschine inkl. Befestigungsbügel, inkl. Kabelfernbedienung, mit LichteffektNebelmaschine mit Fernsteuerung. Leistungsstarke Nebelmaschine. Ideal für kleine bis mittlere Discotheken, Clubs, Bars oder kleine Bühnen. Mit Hängebügel zur hängenden Installation.56,74 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
'Wie ein Lichtstrahl in der Finsternis''Wie ein Lichtstrahl in der Finsternis' , Briefe von Frauen aus der Ukraine an die freie Welt | 'Es wird Sie von der ersten bis zur letzten Seite fesseln und inspirieren.' ¿ Stephen Fry , Radaufhängung, Federung & Lenkung > Motorrad- & Rollerteile & -zubehör , Erscheinungsjahr: 20230911, Fotograph: Biliak, Daria~Parioti, Kristina~Potapova, Anastasia, Redaktion: Bros, Aurélie, Übersetzung: Nagel, Lydia, Seitenzahl/Blattzahl: 320, Keyword: #standwithukraine; Anastasiia Potapova; Angriffskrieg; Daria Biliak; Demokratie; Freiheit; Frieden; Geopolitik; Jerry Heil; Krieg; Kriegsreportage; Kristina Parioti; Mut; Oleksandra Matwijtschuk; Olena Selenska; Ukraine; Ukraine-Krieg; Wladimir Putin; Wolodymyr Selenskyj; Würde; Zeitdokument, Fachschema: Ukraine / Erinnerung, Brief, Tagebuch~Krieg - Kriegsopfer, Fachkategorie: Gesellschaft und Kultur, allgemein~Krieg und Verteidigung~Tagebücher, Briefe, Notizbücher~Tatsachenberichte: Kriege und Schlachten, Warengruppe: HC/Belletristik/Biographien, Erinnerungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 245, Breite: 175, Höhe: 33, Gewicht: 1084, Produktform: Gebunden, Genre: Belletristik,30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **


Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Ist eine verschlüsselte Festplatte sicher vor Ransomware?
Eine verschlüsselte Festplatte allein bietet keinen vollständigen Schutz vor Ransomware. Ransomware kann immer noch auf die verschlüsselte Festplatte zugreifen und die Dateien verschlüsseln, sobald sie entschlüsselt und geöffnet werden. Es ist wichtig, zusätzliche Sicherheitsmaßnahmen wie regelmäßige Backups und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Eurolite NSF-250 Nebelmaschine inkl. Funkfernbedienung, mit LichteffektZu einer ordentlichen Live-Show gehören Pyroeffekte, richtig? Nein, diese Zeiten sind vorbei! Denn die neuesten Generationen von Hybrid-Foggern - bunte leuchtende Nebelfontänen - sind eine mehr als interessante Alternative. Die Sicherheitsauflagen sind viel geringer, die Fogger sind günstiger, flexibler und mindestens genau so eindrucksvoll.Der NSF-250 von Eurolite ist ein Hybrid-Nebler. Er vereint eine Nebelmaschine mit senk-/waagerechtem Ausstoß mit einem RGB-Lichteffekt. Was zunächst unspektakulär klingt, zeigt sich auf der Bühne als wahres Effektwunder. Dank der 9 verbauten 3-W-LEDs erscheint die bis zu 3 Meter hohe Nebelfontäne in den unterschiedlichsten Farben und kann somit perfekt auf den Rest der Lichtshow abgestimmt werden. Die Nebelfontäne kann bis zu 30 Sekunden stehen bleiben. Angesteuert wird der NSF über 8 DMX-Kanäle oder über die beiliegende Funkfernbedienung. Die Farbe der LEDs ist beim NSF-250 Hybrid-Nebler individuell einstellbar. Außerdem kann ein Farbwechsel der LEDs und ein Strobeeffekt angewandt werden.274,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
ADJ FOG FURY JETT Nebelmaschine mit Lichteffekt, inkl. Kabelfernbedienung, inkl. FunkfernbedienungDie Fog Fury Jett von ADJ ist eine Nebelmaschine mit vertikalem Ausstoß, die mit 12 x 3-Watt RGBA-LEDs Farben in den Nebel mischen kann. Durch die Neuentwicklungen von ADJ in der Heizelementtechnologie erzeugt die Fog Fury Jett einen gleichmäßigen Nebelausstoß über 7 Meter. Sie verfügt über ein spezielles Heizelement, das zur Verhinderung von Verstopfungen der Leitung auf Öl als Leitmedium basiert. Sie verfügt zudem über ein in Italien entwickeltes Hochleistungs-Pumpensystem für einen optimalen Ausstoß. Die Electronic Thermo Sensing (ETS)-Technologie von ADJ wurde zur Aufrechterhaltung der optimalen Heizstände ohne Zwischenaufheizung zwischen den Nebelausstößen im Gerät integriert. Die Fog Fury Jett kann vertikal oder horizontal montiert werden. Der Tank kann an die Vorder- oder Rückseite des Geräts montiert werden, sodass die Maschine nach oben oder unten zeigt. Die drahtlose Fernbedienung FFJWR von ADJ liegt der Fog Fury Jett bei.285,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
Ähnliche Suchbegriffe für Ransomware
-
Eurolite DYNAMIC FOG 600 Nebelmaschine inkl. Befestigungsbügel, inkl. Kabelfernbedienung, mit LichteffektNebelmaschine mit Fernsteuerung. Leistungsstarke Nebelmaschine. Ideal für kleine bis mittlere Discotheken, Clubs, Bars oder kleine Bühnen. Mit Hängebügel zur hängenden Installation.56,74 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
'Wie ein Lichtstrahl in der Finsternis''Wie ein Lichtstrahl in der Finsternis' , Briefe von Frauen aus der Ukraine an die freie Welt | 'Es wird Sie von der ersten bis zur letzten Seite fesseln und inspirieren.' ¿ Stephen Fry , Radaufhängung, Federung & Lenkung > Motorrad- & Rollerteile & -zubehör , Erscheinungsjahr: 20230911, Fotograph: Biliak, Daria~Parioti, Kristina~Potapova, Anastasia, Redaktion: Bros, Aurélie, Übersetzung: Nagel, Lydia, Seitenzahl/Blattzahl: 320, Keyword: #standwithukraine; Anastasiia Potapova; Angriffskrieg; Daria Biliak; Demokratie; Freiheit; Frieden; Geopolitik; Jerry Heil; Krieg; Kriegsreportage; Kristina Parioti; Mut; Oleksandra Matwijtschuk; Olena Selenska; Ukraine; Ukraine-Krieg; Wladimir Putin; Wolodymyr Selenskyj; Würde; Zeitdokument, Fachschema: Ukraine / Erinnerung, Brief, Tagebuch~Krieg - Kriegsopfer, Fachkategorie: Gesellschaft und Kultur, allgemein~Krieg und Verteidigung~Tagebücher, Briefe, Notizbücher~Tatsachenberichte: Kriege und Schlachten, Warengruppe: HC/Belletristik/Biographien, Erinnerungen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 245, Breite: 175, Höhe: 33, Gewicht: 1084, Produktform: Gebunden, Genre: Belletristik,30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Johler, Jens: Die Stimmung der WeltDie Stimmung der Welt , Der Bach-Roman , Kühlerkomponenten > Elektro- & Hybridautoteile , Auflage: Neuauflage, um einen 24-seitigen Anhang erweitert: Fiktion & Fakten, Erscheinungsjahr: 201502, Produktform: Leinen, Autoren: Johler, Jens, Edition: ENL, Auflage/Ausgabe: Neuauflage, um einen 24-seitigen Anhang erweitert: Fiktion & Fakten, Seitenzahl/Blattzahl: 376, Keyword: Aufklärung; Bach; Barock; Barock; Johann Sebastian Bach; Klassik; Komponisten; Kontrapunkt; Luther; Musik; Orgel; Protestantismus; Romanbiographie; Weihnachtsoratorium; Wohltemperiertes Klavier; biographischer Roman, Fachschema: Bach, Johann Sebastian~Musik / Anekdote, Roman, Erzählung, Literatur, Fachkategorie: Musik, Zeitraum: ca. 1648 bis ca. 1779 (Periode des Absolutismus und der Aufklärung in Deutschland sowie Mittel- und Osteuropa), Style: Barock, Warengruppe: HC/Musik/Biographien/Monographien, Fachkategorie: Biografien: Kunst und Unterhaltung, Thema: Entdecken, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Alexander Verlag Berlin, Verlag: Alexander Verlag Berlin, Verlag: Alexander, Länge: 211, Breite: 136, Höhe: 35, Gewicht: 578, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Vorgänger EAN: 9783895813207, Herkunftsland: TSCHECHISCHE REPUBLIK (CZ), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0020, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, WolkenId: 108981824,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
-
Ist eine verschlüsselte Festplatte sicher vor Ransomware?
Eine verschlüsselte Festplatte allein bietet keinen vollständigen Schutz vor Ransomware. Ransomware kann immer noch auf die verschlüsselte Festplatte zugreifen und die Dateien verschlüsseln, sobald sie entschlüsselt und geöffnet werden. Es ist wichtig, zusätzliche Sicherheitsmaßnahmen wie regelmäßige Backups und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.